 A gestão de identidades é um dos pilares tecnológicos da adequação às leis de privacidade, como a LGPD e o GDPR. Ela garante que cada pessoa ou sistema acesse apenas os dados pessoais necessários para sua função, pelo tempo necessário, com registro de cada concessão e revogação.
Sem esse controle, a empresa até pode ter políticas de privacidade bem redigidas, porém não consegue comprovar que elas são cumpridas na prática.
Por que as leis de privacidade exigem controle de acessos?
Porque boa parte das obrigações dessas leis depende de saber, a qualquer momento, quais identidades podem chegar aos dados pessoais tratados pela organização. A LGPD (Lei nº 13.709/2018) estabelece, entre seus princípios, a necessidade, a segurança, a prevenção e a responsabilização e prestação de contas (art. 6º).
Além disso, o artigo 46 determina que os agentes de tratamento adotem medidas técnicas e administrativas para proteger os dados pessoais de acessos não autorizados.
O descumprimento tem custo concreto. As sanções previstas no artigo 52 incluem multa de até 2% do faturamento da empresa no Brasil, limitada a R$ 50 milhões por infração, além de advertência, publicização da infração e bloqueio ou eliminação dos dados envolvidos.
Em caso de incidente de segurança relevante, a empresa também precisa comunicar a ANPD e os titulares. Essa comunicação exige respostas rápidas sobre o alcance do acesso indevido.
Como a gestão de identidades ajuda na adequação à LGPD?
A gestão de identidades transforma princípios jurídicos em controles operacionais. A relação entre os dois fica mais clara quando observada ponto a ponto:
- o princípio da necessidade se materializa no menor privilégio, com perfis de acesso definidos por função;
- a segurança e a prevenção dependem da revogação automática de acessos no desligamento ou na mudança de área;
- a responsabilização e a prestação de contas exigem trilha de auditoria com cada solicitação, aprovação e revogação registrada;
- a resposta a incidentes fica mais rápida quando a empresa sabe exatamente quais identidades tinham acesso ao sistema comprometido.
Dessa forma, o projeto de adequação deixa de depender de controles manuais, que costumam falhar justamente nos momentos de maior rotatividade. Isso também vale para os prestadores de serviço, cujos acessos podem expirar automaticamente ao fim do contrato.
A gestão de identidades também atende ao GDPR e a outras leis de privacidade?
Sim. Embora cada lei tenha particularidades, as leis de privacidade compartilham a mesma lógica: limitar o acesso aos dados pessoais e demonstrar que esse limite é respeitado. O GDPR, por exemplo, exige medidas técnicas adequadas ao risco (art. 32) e proteção de dados desde a concepção (art. 25).
Por isso, empresas que operam em mais de um país ganham escala ao centralizar a governança de acessos em uma única plataforma. Assim, as políticas são definidas uma vez e aplicadas a todas as jurisdições. As exigências específicas de cada lei ficam documentadas nos fluxos de aprovação.
Em que momento do projeto de adequação entra a tecnologia de IAM?
A tecnologia é apenas uma parte do projeto de adequação, que também envolve as áreas jurídica, de compliance, de processos e de cultura. No entanto, é ela que mantém os controles funcionando depois que a consultoria vai embora.
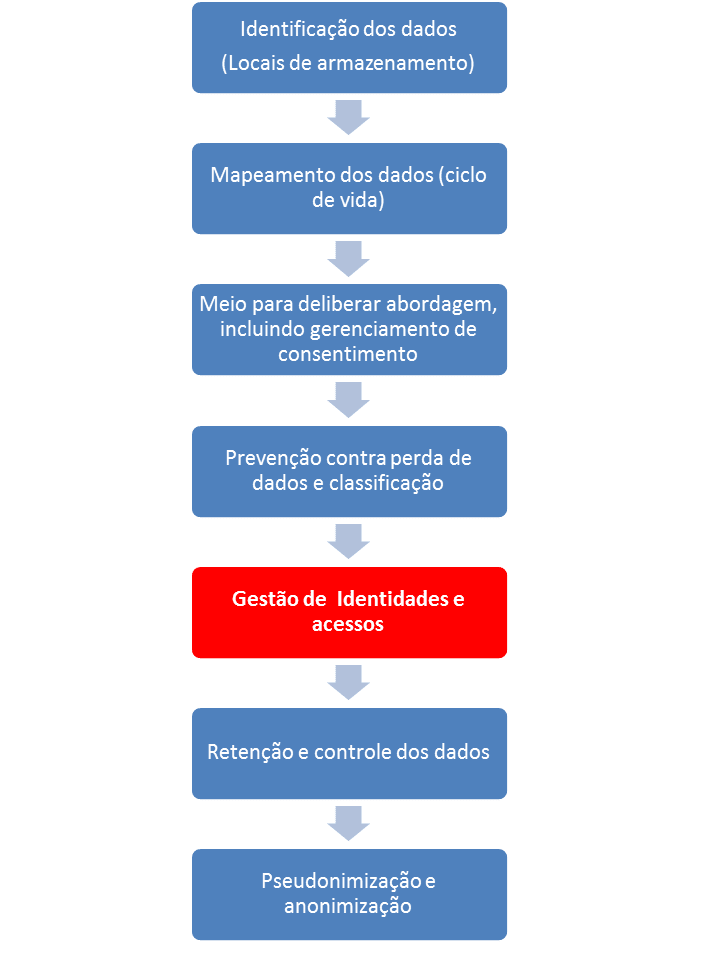
Em geral, a trilha tecnológica começa pelo mapeamento dos dados pessoais, isto é, onde estão armazenados e em quais sistemas circulam. Em seguida, vem a classificação desses dados por criticidade.
Só então entra a gestão de identidades e acessos, que conecta as identidades aos sistemas mapeados e aplica as regras de acesso definidas pelo negócio. Inverter essa ordem costuma gerar perfis de acesso que não refletem a realidade dos dados.
O que um sistema de gestão de identidades precisa oferecer para apoiar a conformidade?
Um sistema de gestão de identidades voltado às leis de privacidade precisa consolidar os dados de identidades e acessos em uma visão única e gerenciável.
Além disso, deve oferecer fluxos de governança que apoiem a certificação periódica de acessos pelos gestores. Também precisa automatizar o provisionamento e a revogação nos sistemas corporativos, o que reduz custos operacionais e o tempo de resposta.
O HORACIUS IAM, solução de gestão de identidades da E-TRUST, reúne esses recursos ao automatizar o ciclo de vida das identidades e registrar cada decisão de acesso. Com isso, a empresa passa a ter as evidências que a LGPD e as demais leis de privacidade exigem, prontas para auditorias e para a ANPD.
Você também pode se interessar em ler:
- 6 erros mais comuns no processo de adequação à LGPD
- Como tratar acessos não autorizados aos dados sensíveis?
- A sinergia entre Gestão de Identidade e Acessos e a Governança Corporativa