
Este artigo é voltado para quem está buscando mais informações sobre Gestão de Identidades e Acessos e outras funcionalidades correlatas. Vale ressaltar que este conceito também é frequentemente tratado como Gerenciamento de Identidades e Acessos.
Para entender o assunto de forma mais completa, não deixe de ler depois a outra parte deste artigo. Boa leitura!
O que é identidade digital?
Um dos principais objetivos de um sistema de Gestão de Identidades e Acessos é gerar uma identidade digital para cada indivíduo ou item de uma empresa.
Entendemos por Identidade Digital (ID) a representação digital dos dados relacionados com uma pessoa, empresa, sistema, etc.
Para compor essa identidade digital, pode-se incluir dados biográficos, como nome, endereço e telefone ou dados biométricos, que são características físicas das pessoas como forma de identificá-las individualmente.
Quando implantada da maneira correta, pode oferecer mais segurança e diminuir os custos e riscos de roubos de identificação.
Gestão de Identidade: entenda esta funcionalidade e como ela se relaciona com os sistemas de sua empresa
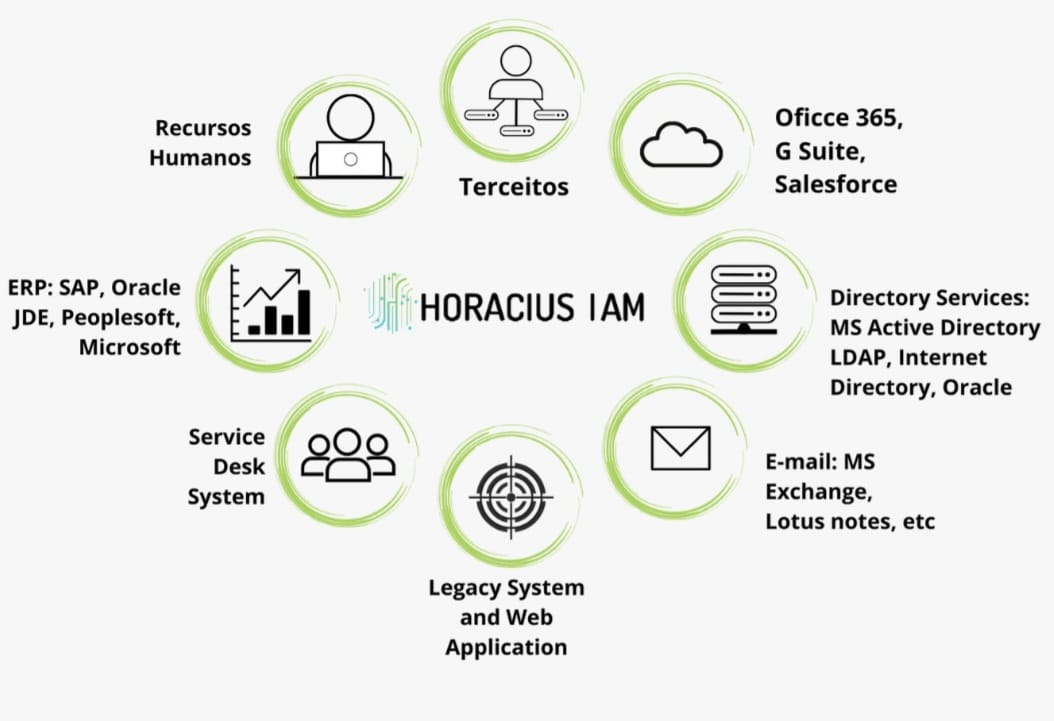
A figura abaixo fornece uma visão geral de como um sistema de gerenciamento de identidades, no caso o HORACIUS IAM, se relaciona com os demais sistemas de uma empresa:
 Primeiro vamos falar do próprio termo Gestão de Identidades e Acessos. Em inglês, usa-se bastante Identity Management (IDM) e Identity and Access Management (IAM).
No Brasil, tem se tornado cada vez mais popular o emprego de GIA para Gestão de Identidade e Acessos. Ao longo dos últimos 10 anos, o escopo de Gestão de Identidades e Acessos vem sendo ampliado.
Hoje há uma interoperabilidade (ou seja, capacidade de um sistema de se comunicar de forma transparente com outro sistema) bastante variada com múltiplos sistemas correlatos. Estes sistemas incluem Single Sign-On, Multi-factor Authentication, Mobile Device Management, Cloud Services, IDaaS e outros.
Gestão de Identidades e Acessos: definição
Sob a ótica de processo, podemos dizer que gestão de identidade é o processo pelo qual se organiza e administra as relações entre pessoas e ativos de informação de uma organização durante todo o ciclo de relacionamento entre tais indivíduos e a empresa em si.
O que são ativos de informação?
Os ativos de informação são, tipicamente, sistemas, mas também são informações em meio físico.
Note também que o ciclo de relacionamento abrange diferentes períodos em que as pessoas podem estar em diferentes funções na mesma organização – por exemplo, como estagiário e funcionário.
Por isso, é fundamental que a gestão de identidade consiga administrar a identidade de cada pessoa univocamente, independente do período e do tipo de relacionamento.
Identity of Things (IDoT)
Recentemente, passamos a incluir nessa gestão também a identidade das coisas (Identity of Things, ou IDoT). Mas como este é um texto introdutório, deixo IDoT para outro momento.
Antecipo apenas que as coisas se relacionam e interagem tanto com pessoas quanto com sistemas e trazem uma nova dimensão de complexidade.
Principais funcionalidades de um sistema de gestão de identidades e acessos
Em primeiro lugar, eu vou me concentrar no que considero o núcleo de Gestão de Identidade e Acessos, que são aquelas funcionalidades que todo projeto deveria implantar:
- Governança e Administração de Identidades;
- Autenticação Centralizada;
- Provisionamento Automático;
- Portal de Autosserviço,
- Auditoria Automatizada.
A seguir, cada uma delas em detalhe:
1. Governança e administração de identidades
A governança e administração de identidades é o tópico fundamental, pois compreende as definições sobre como serão organizadas as identidades e os acessos aos sistemas.
Em seu escopo estão o inventário de sistemas e perfis de acesso e o inventário das identidades, bem como a definição de fluxos, papéis e responsabilidades. A governança também organiza as identidades e categoriza, por exemplo, funcionários, prestadores de serviço, representantes e até clientes. Além disso, define os processos de solicitação, aprovação, revogação e revisão de direitos de acesso, assim como as regras de automação para esses processos. Por fim, compreende a administração contínua das identidades e dos acessos, como a inclusão de um novo sistema e seus perfis no inventário ou a mudança no fluxo de aprovação para exigir também o aval do gestor da pessoa, entre outras atividades necessárias para que os processos de GIA operem adequadamente.
2. Autenticação centralizada
A autenticação centralizada é, provavelmente, a funcionalidade que o seu projeto não vai contemplar integralmente. A diversidade de aplicações e plataformas tecnológicas existentes dificulta essa centralização. Por outro lado, há anos existem tecnologias e protocolos capazes de centralizar a autenticação.
Portanto, recomendamos que as empresas coloquem o suporte ao seu sistema de diretório como requisito para a compra de novos sistemas.
Muitas empresas usam Active Directory, enquanto outras utilizam diferentes versões de LDAP, como OID e NDS. No entanto, ao encomendar um novo aplicativo mobile, deixam o fornecedor criar mais uma tabela de usuário e senha em um banco de dados sem definição de onde ficaria.
Autenticação via protocolos: vantagem ou desvantagem?
Diversos sistemas mais complexos e modernos, incluindo sistemas em nuvem, suportam autenticação centralizada via protocolos como LDAP, SAML, OpenID e OAuth.
Contudo, na hora da compra, o foco recai muito mais sobre as funcionalidades da aplicação do que sobre a organização da autenticação, frequentemente sem envolver a área de segurança na decisão, que costuma ter fama de dificultar tudo.
O resultado é mais uma senha para o usuário guardar, lembrar, esquecer e resetar, em um ciclo que se repete. A saber, a maioria dos sistemas existentes hoje não suporta integração com serviços de diretório ou Single Sign-On.
A solução, nesses casos, é a sincronização de senhas. O portal de autosserviço do HORACIUS IAM suporta essa funcionalidade, e temos observado diversos benefícios para os usuários de negócio.
Como lidar com a autenticação centralizada?
O caminho depende do estágio de cada ambiente. Se você não tem um sistema de diretório, adote um. Se a aplicação suporta autenticação via serviço de diretório, habilite-a.
Caso não suporte, avalie a viabilidade de desenvolver essa funcionalidade e, se for impossível suportá-la, recorra à sincronização de senhas.
3. Provisionamento automático
O provisionamento automático é o tópico que mais interessa aos profissionais de TI, pois automatiza tarefas tediosas e de baixo valor na gestão de identidade, como criar conta de usuário, desabilitar conta e trocar senha, entre outras.
Tipicamente, o provisionamento automático abrange a criação, alteração e remoção de contas de usuário; o cadastro e a atualização de dados das pessoas nos catálogos dos sistemas; o bloqueio e o desbloqueio de contas; a troca de senhas; a associação e a desassociação de uma conta a um direito de acesso; e as consultas a contas, perfis e direitos associados a contas.
Gestão de identidade mais avançada no provisionamento automático
Quando a gestão de identidade é mais avançada, o provisionamento vai além. Ele passa a contemplar também a importação de contas, perfis e roles; a criação, alteração e remoção de perfis e roles; a criação, alteração e remoção de grupos; e a criação, alteração e remoção de atributos dos direitos, como tipo de licença e alçada.
4. Portal de autosserviço
O portal de autosserviço é a face visível da gestão de identidade para o usuário de negócio, já que a maior parte da disciplina é composta por processos invisíveis a ele. Por isso, é muito importante que o portal ofereça uma boa experiência de uso e reúna os serviços de que o usuário mais precisa.
Sobretudo, o portal deve permitir ao usuário resetar a sua senha de forma simples e segura no maior número possível de sistemas. Além disso, costuma oferecer a solicitação de novos acessos e de novos direitos em sistemas que o usuário já utiliza, o acompanhamento do andamento dessas solicitações, a visualização de todos os direitos de acesso que ele possui e a administração da própria identidade.
5. Auditoria automatizada
A auditoria automatizada é o controle que garante que todas as contas de pessoas sem relacionamento com a organização tenham sido desativadas ou removidas. Um controle mais sofisticado assegura que somente os direitos de acesso efetivamente aprovados estejam configurados nos sistemas e que os direitos com prazo de validade expirado tenham sido retirados adequadamente.
Dessa forma, fecha-se o ciclo iniciado na governança e administração de identidades, uma vez que os fluxos de aprovação definidos naquele tópico passam a ser usados para verificar se as contas e os direitos configurados estão de acordo com o que foi aprovado.
Perfis de auditoria automatizada
A auditoria pode ser eventual, quando a verificação é iniciada manualmente, ou periódica, quando o sistema de GIA realiza verificações automatizadas e agendadas.
No caso da auditoria periódica, é possível configurar regras para informar e gerar um incidente diante de uma conta não aprovada, bloquear automaticamente essa conta, retirar um direito não aprovado, entre outras ações automáticas.
Quando a auditoria automatizada é configurada e usada adequadamente, os e-mails de alerta só chegam quando algo está errado. Será uma sensação diferente: a ausência de alertas passará a significar que os processos estão sendo executados conforme o esperado, sem divergências encontradas.
Quais são as vantagens de um sistema IAM para as empresas?
Uma ferramenta de Gestão de Identidades e Acessos torna os processos mais transparentes, reforça a segurança dos fluxos de informação e evita riscos como fraudes de identidade, phishing, vazamentos de dados e acessos inapropriados a dados confidenciais.
Entre os demais benefícios, destacam-se:
- Automatização de processos;
- Maior eficiência dos times de segurança;
- Melhor governança em TI;
- Redução de custos operacionais;
- Aumento da produtividade;
- Cumprimento de conformidades e compliance de acordo com a LGPD.
Na segunda parte deste artigo, tratamos de aspectos avançados da gestão de identidades e da interoperabilidade com outros módulos, como SSO, autenticação com múltiplos fatores e controle de acesso adaptativo.
Você também pode se interessar por:
- Estratégia de implantação na Gestão de Identidades e Acessos
- ROI: Entenda o valor financeiro da Gestão de Identidades e Acessos – IAM
- Por que a falta de um sistema de Gestão de Identidades e Acessos (IAM) coloca a sua empresa em risco?
Baixe nosso eBook e fique por dentro das soluções para enfrentar os desafios diários
