
Por mais que as senhas ainda façam parte do nosso dia a dia digital, elas estão longe de ser a forma mais segura (ou prática) de autenticação.
Quem nunca esqueceu uma senha, precisou redefinir o acesso em um momento crítico ou, pior, descobriu que suas credenciais haviam sido comprometidas em um vazamento de dados?
A verdade é que o modelo tradicional de autenticação baseada em senhas está cada vez mais vulnerável.
Ataques de phishing, reutilização de senhas e engenharia social continuam entre as principais causas de incidentes de segurança. Além disso, a experiência do usuário sofre: quanto mais complexa a senha, maior o atrito no acesso.
É nesse cenário que o matasenha, solução passwordless da E-TRUST, se destaca. Ele permite que usuários acessem sistemas e aplicações sem precisar digitar senhas e resultado é uma experiência mais fluida e, ao mesmo tempo, muito mais segura.
Neste artigo, vamos mostrar como um desenvolvedor pode integrar o matasenha a uma aplicação real e com exemplo prático.
Por que o matasenha é diferente?
Eliminar o uso de senhas é um desafio que vai muito além da conveniência: envolve segurança, experiência do usuário e conformidade. Muitas soluções prometem uma autenticação “sem senha”, mas poucas realmente conseguem equilibrar todos esses aspectos de forma simples e robusta.
O matasenha foi desenvolvido com esse equilíbrio em mente, pois ele utiliza de chaves assimétricas para garantir todo tráfego da autenticação do usuário.
Na prática, isso significa que as credenciais do usuário nunca saem do dispositivo. Durante o processo de login, o matasenha valida a identidade do usuário com um simples toque na tela do celular: com rapidez e segurança.
Além da segurança, o matasenha se destaca pela experiência de uso.
O acesso é rápido, natural e intuitivo, sem necessidade de lembrar combinações complexas ou redefinir senhas periodicamente.
Para as empresas, isso se traduz em menos chamados de suporte, redução de custos operacionais e maior satisfação dos usuários.
Cenário prático: autenticação em aplicações JWT com matasenha
O CSSO fornece suporte a autenticação com o matasenha para aplicações que utilizam o protocolo JWT. Abaixo é descrito os passos necessários para utilizá-la.
Requisitos
É preciso cumprir os requisitos abaixo para realizar as autenticações:
- O cliente precisa já possuir uma instância do CSSO da e-trust.
- Criar uma aplicação do tipo JWT configurada na interface administrativa no CSSO.
- O matasenha deve estar licenciado para o tenant e habilitado nas configurações da interface administrativa.
- Os usuários cadastrados que pretendem se autenticar no CSSO dessa maneira devem realizar o download do aplicativo do matasenha e fazer a ativação na tela de login do usuário.
Autenticando na aplicação
Os seguintes dados são necessários para fazer a autenticação na aplicação JWT com o matasenha:
- Identificador do cliente (Client ID) da aplicação que se deseja autenticar. Pode ser obtido na tela de configurações da aplicação na interface administrativa do CSSO.
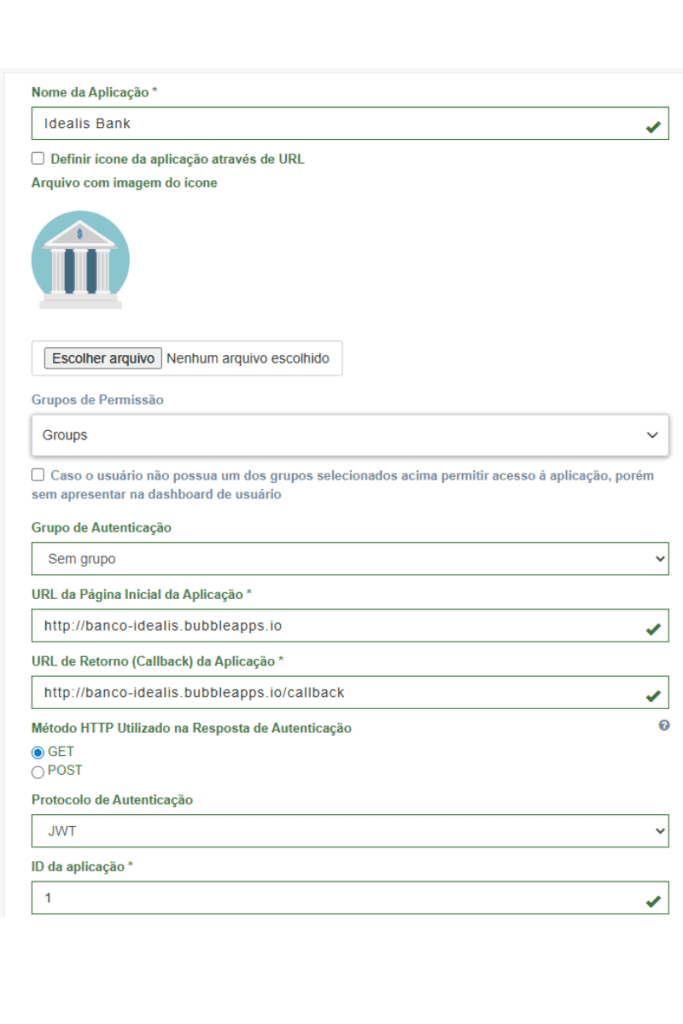
- Endereço base do CSSO: https://{tenant}.sso.e-trust.com.br, por exemplo https://demo.sso.e-trust.com.br
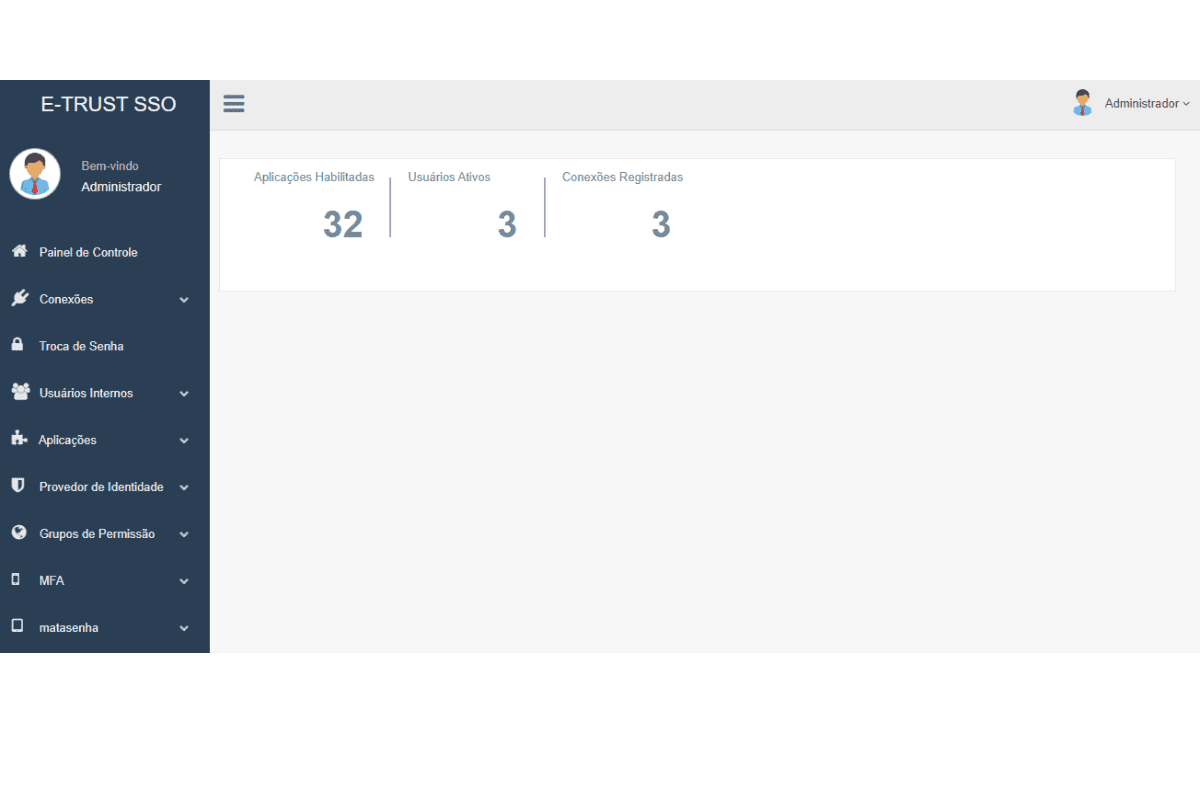 Endpoints responsáveis pela geração do token de acesso via matasenha disponibilizados na API JWT do CSSO que serão utilizados no processo de autenticação. Podem ser consultados clicando aqui.
O processo de autenticação acontece da seguinte maneira:
Solicitar token de autorização
O processo se inicia efetuando uma requisição para o endpoint de geração de token JWT via matasenha enviando os seguintes dados no corpo da requisição:
- Identificador do usuário (user_id)
Se o processo iniciar com sucesso, o sistema retorna um Task ID (identificador da tarefa de autorização) e o status “pendente”.
Se o matasenha não estiver licenciado, habilitado ou ativo para o usuário, o sistema retorna uma mensagem de erro informando a situação.
Autorizar solicitação no aplicativo
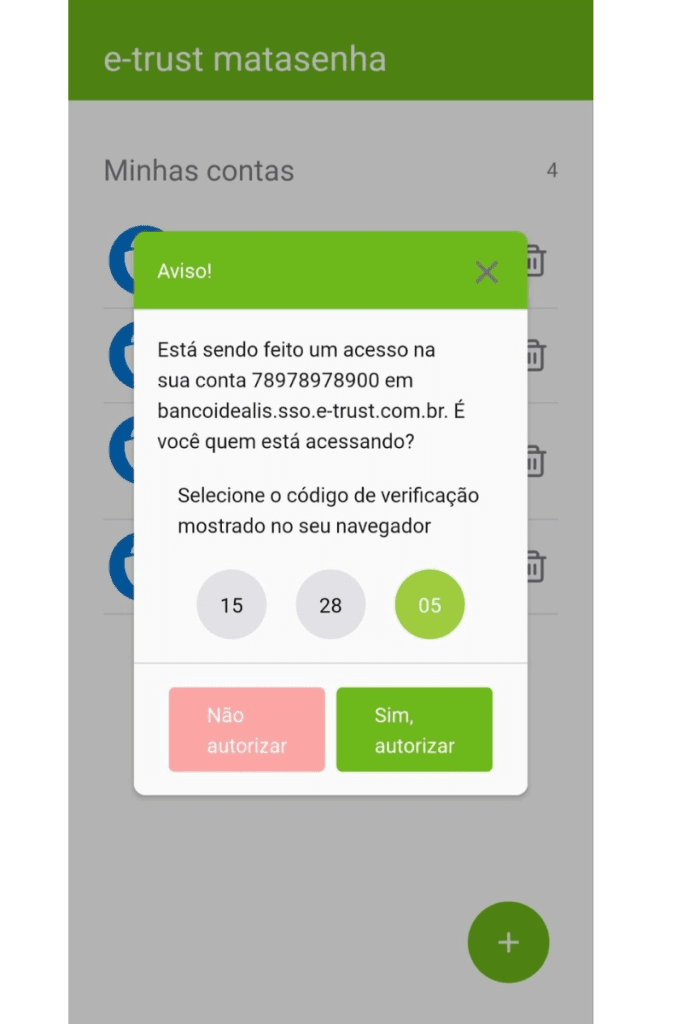
O aplicativo do usuário exibe uma solicitação de autenticação para que ele confirme ou negue.
Verificar autorização
Por fim deve ser consultado o status da autorização através do endpoint de status (Link do endpoint no Swagger). A resposta será de acordo com os cenários abaixo:
-
Autorização confirmada pelo usuário: o sistema retorna o token de acesso e o token de atualização da sessão.
-
Autorização negada pelo usuário: o sistema retorna um erro informando que o usuário negou a autorização.
-
Autorização pendente ou já processada: o sistema retorna uma mensagem informando o status atual.
-
Matasenha não ativo, configurado/licenciado ou habilitado para o usuário: o sistema retorna uma mensagem de erro conforme o cenário.
Integrando o matasenha à aplicação Banco Idealis
Seguindo o padrão já apresentado, um exemplo de integração com o Banco Idealis seria:
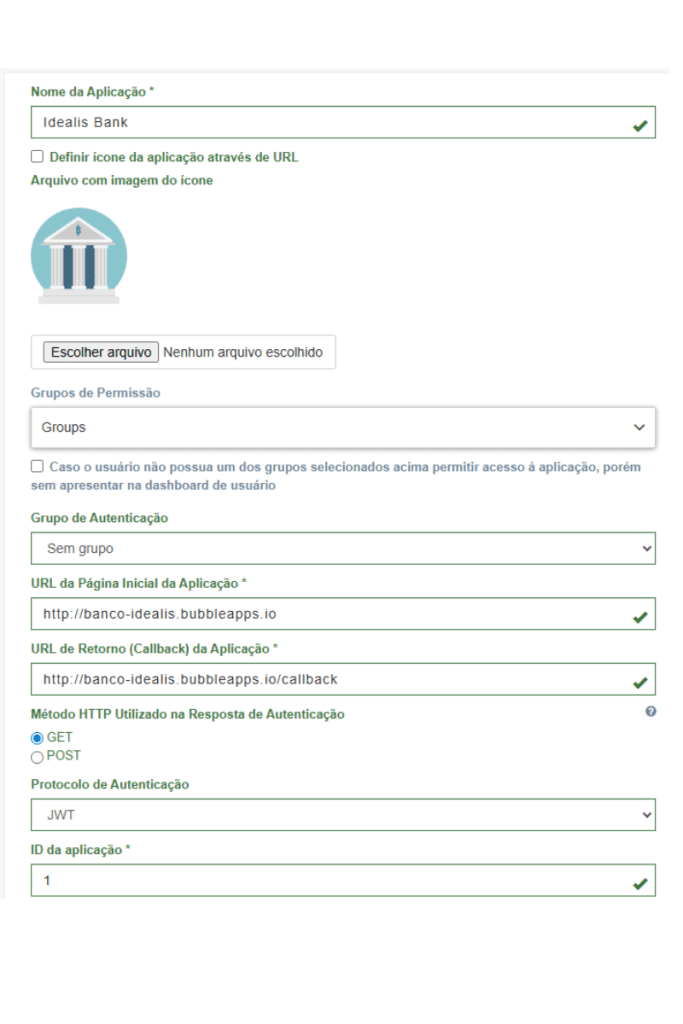
- Cadastro da aplicação no CSSO: primeiramente precisamos criar a aplicação no CSSO e identificar o seu client_id, como podemos ver na imagem:
- Integrando aplicação com o JWT: em uma aplicação que já importou a biblioteca JWT, definimos o client_id e o tenant — neste exemplo, o tenant é bancoidealis.
Neste caso, um exemplo de código em NodeJs.
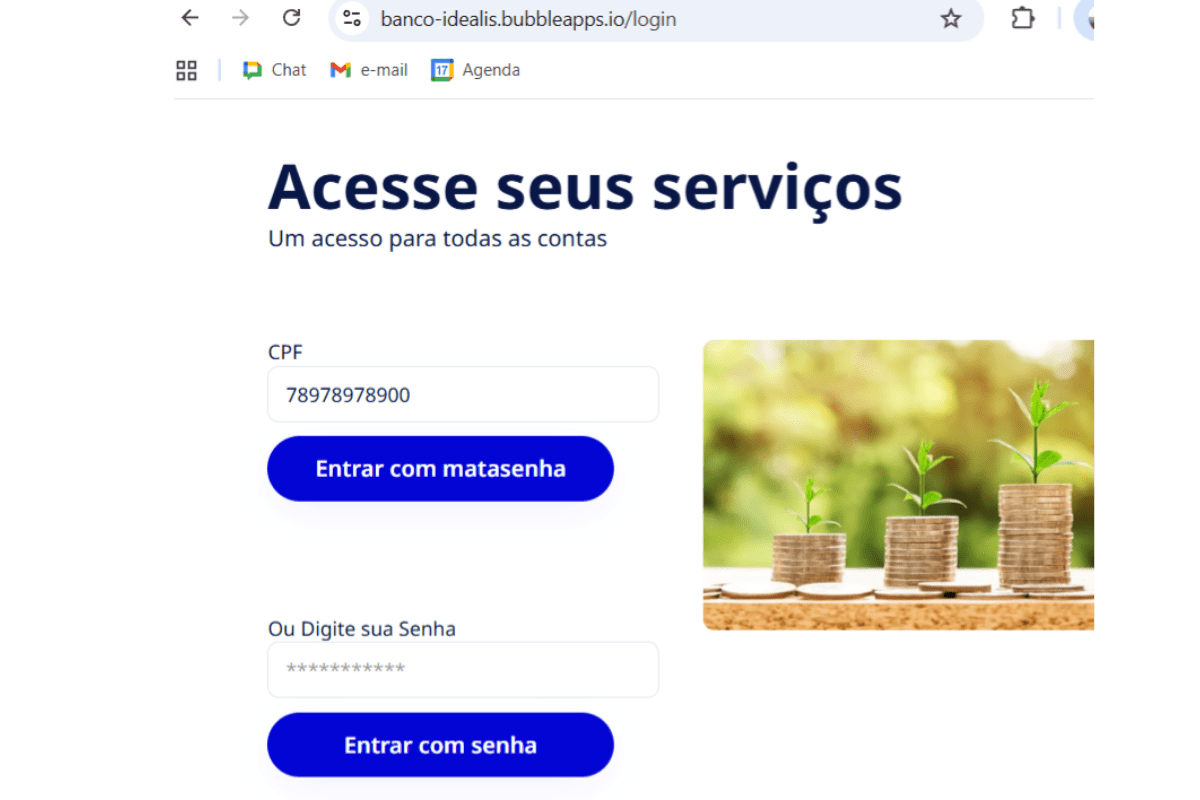
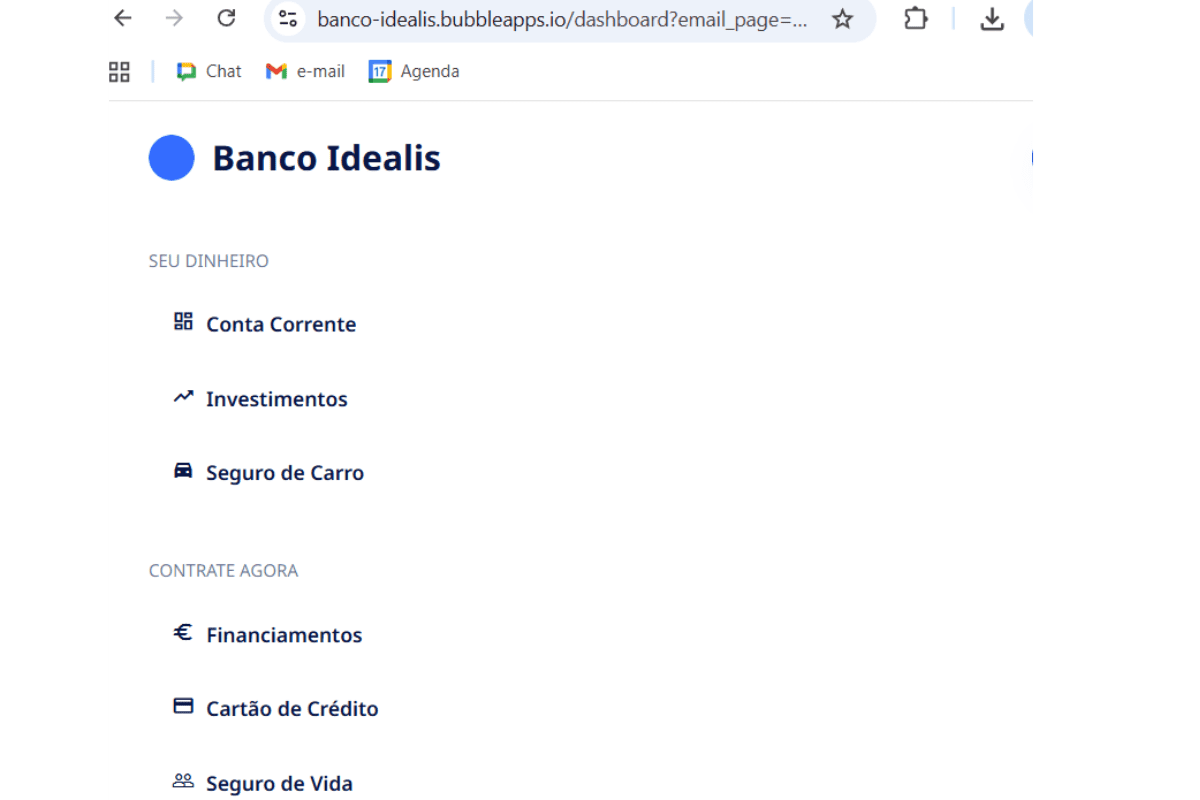
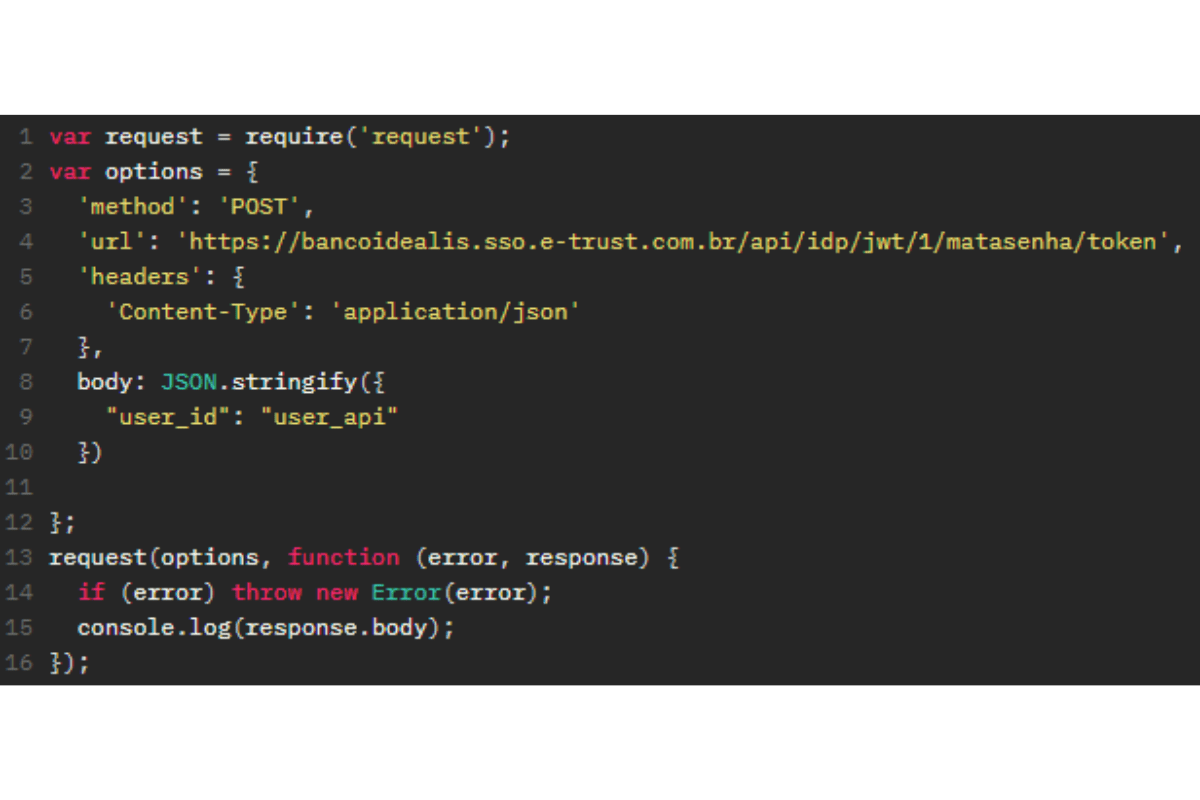 * Validando o fluxo: dessa forma, ao integrar a aplicação, a própria aplicação retorna o usuário naturalmente, como no exemplo abaixo.
-
- Entrando no Banco Ideais e preenchendo o usuário: interface inicial na qual o usuário não logado consegue preencher seu usuário;
- Requisição de validação vai para o matasenha: de maneira transparente para o usuário, a requisição de validação de usuário vai para o matasenha e ele pode aprovar ou não;
-
- Aprovada a autenticação, então usuário logado: rapidez na autenticação e ainda sem senha!
Resultados e benefícios percebidos
A transição para um modelo de autenticação passwordless reduziu o atrito no acesso e eliminou uma das principais fontes de vulnerabilidade: o uso de senhas.
Do ponto de vista de segurança, o impacto é ainda mais relevante. Com o matasenha, a autenticação junto às suas aplicações elimina o armazenamento e o tráfego de senhas em seus sistemas, reduzindo a superfície de ataque e mitigando riscos de phishing, vazamentos e fraudes.
Outro benefício que podemos perceber com o uso do matasenha é a otimização de custos e processos internos: a equipe de TI consegue dedicar menos tempo ao suporte de credenciais e mais à inovação, por exemplo.
Conclusão: um futuro sem senhas é agora
As senhas cumpriram seu papel durante décadas, mas o avanço das ameaças digitais e a busca por experiências mais simples mostram que o modelo tradicional de autenticação chegou ao limite.
A boa notícia é que a tecnologia já oferece alternativas seguras e maduras, e o matasenha é a prova disso.
Esse caso demonstra, na prática, como a transformação passwordless é possível e vantajosa.
Integrar o matasenha é dar um passo concreto em direção ao futuro da identidade digital. Um futuro no qual a segurança é invisível, mas totalmente presente.
O futuro sem senhas já começou.
Fale com nossos especialistas e descubra como o matasenha pode transformar a autenticação na sua aplicação.
