A segurança dos acessos aos dados é assunto primordial nas empresas, tanto para os acessos realizados internamente na rede corporativa quanto para os acessos realizados remotamente.
Um aspecto essencial é o controle de acesso por horário, que pode ser gerenciado eficazmente com a solução HORACIUS IAM ou o Cloud Single Sign-On.
Neste artigo, apresentamos dicas importantes para implementar e otimizar o controle de acesso por horário na sua empresa.
Como organizar o controle de acessos por horário?
Cada empresa deve definir a sua política de acessos aos sistemas, e ter um processo de gestão de identidades e acessos para suportar essa política.
Uma dica é organizar o controle de acessos baseado em horário de trabalho, e para isso uma boa prática é definir, por exemplo, os horários permitidos de acesso conforme os cargos/departamentos da empresa, conforme o exemplo abaixo:
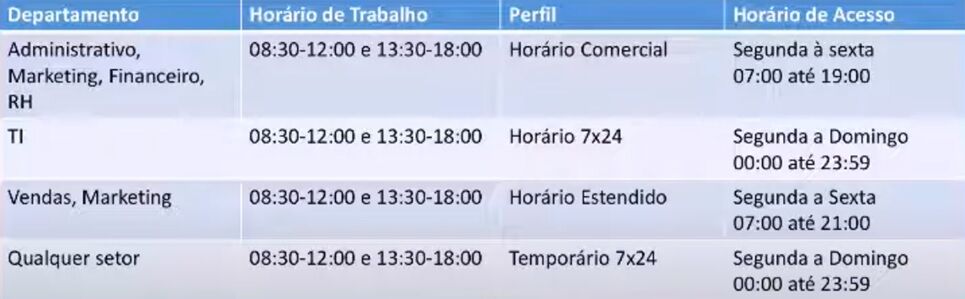
Neste exemplo, definimos quatro perfis. O primeiro é o “horário comercial”, concedido aos colaboradores que precisam acessar os sistemas da empresa durante o horário comercial, de segunda a sexta, das 7h às 19h.
Temos também o perfil “horário 7×24”, para aqueles colaboradores da área de T.I. , por exemplo, que fazem plantão ou ficam de sobreaviso.
Como usar um sistema de IAM com essa finalidade?
Vamos considerar a utilização do sistema HORACIUS IAM integrado ao Windows Active Directory, padrão para mais de 90% das empresas.
O AD (Active Directory) controla nativamente as horas de logon, permitindo que você estabeleça quais dias e horários o colaborador pode acessar e utilizar os recursos da rede Windows.
Para gerenciar o controle de acesso por horário, é necessário que no HORACIUS IAM, os atributos dos acessos dos perfis estejam definidos em função dos direitos necessários, como o dia e horário de logon no AD permitido.
Feito isso, é necessário configurar as regras de concessão automática desses perfis, conforme o departamento, por exemplo.
Um ponto interessante é o fuso horário, nessa situação, por exemplo, uma empresa tem operações no centro-oeste, ou em outros países.
Logo é necessário criar perfis para cada fuso horário, pois o controle sempre é feito com base no horário local.
Portanto, a concessão automática poderá ser conforme o departamento, a unidade ou estado, ou qualquer outro dado cadastral que venha do RH para o sistema de IAM.
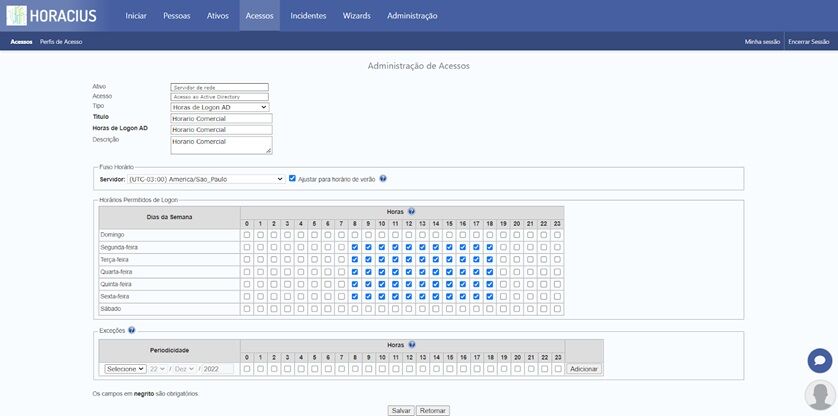
Após a concessão do perfil de acesso, o usuário consegue logar na rede Windows e nos recursos controlados pelo AD durante o horário definido pelo perfil concedido a ele.
Se o usuário precisar trabalhar excepcionalmente no fim de semana ou à noite, durante uma ou duas semanas, para atender uma demanda específica, ele pode solicitar acesso ao perfil noturno pelo período necessário.
O sistema encaminha essa solicitação para o gestor ou responsável, conforme a configuração do fluxo de aprovação.
Como usar um sistema de Single Sign-On para controle de acesso por horário?
Podemos utilizar o recurso nativo da solução de SSO da E-TRUST, o controle de horário de logon.
O sistema realiza o controle por meio de grupos de acesso, nos quais configuramos os direitos de acesso conforme os dias e horários permitidos para logon.
Essa relação do grupo com o perfil pode ou não estar associada ao AD, ou a outro tipo de serviço de diretório, como LDAP ou outro diretório compatível.
Após a configuração, o administrador deve atribuir os usuários aos grupos. Se a empresa usar apenas o SSO, o administrador do SSO fará isso manualmente.
No entanto, se a empresa usar tanto o SSO quanto o HORACIUS IAM, o sistema IAM fará a atribuição automaticamente.
No exemplo abaixo, a configuração do grupo comercial permite o logon somente em alguns dias e horários da semana:
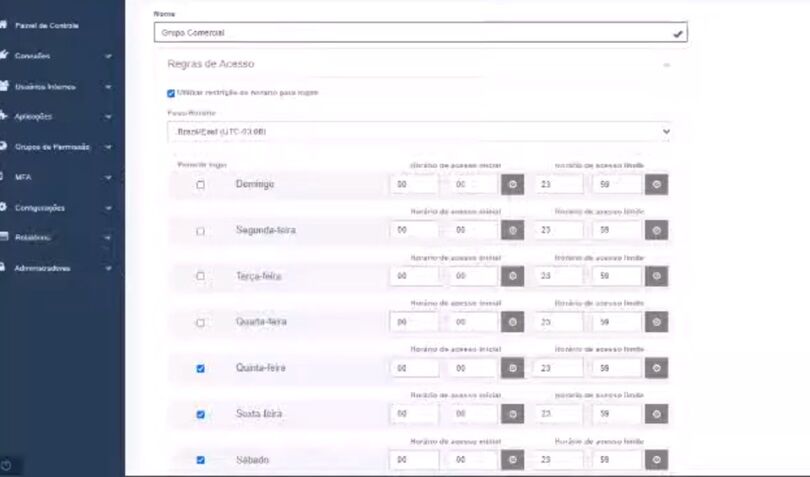
Após as atribuições feitas, o usuário conseguirá logar nas aplicações integradas ao E-TRUST CSSO durante os horários definidos dentro do grupo ao qual ele pertence.
Quer saber como reforçar a proteção de dados da sua empresa? Conheça nossa playlist de IAM e SSO, acesse: IAM | SSO
Leia também estes outros artigos: