 Todos sabem que segurança digital é importante e que devemos proteger as informações e sistemas mais críticos. Mas quais são eles e por onde começar?
Mesmo que sua empresa não seja grande e complexa, é difícil saber como os problemas de uma infraestrutura de TI podem afetar a missão operacional mais ampla.
O conceito de Joias da Coroa, avaliado de acordo com uma metodologia, que possa ser reproduzida, é uma ajuda para entender o que é mais crítico em sua segurança digital.
O modelo, que o nome já diz, invoca algo de valor, que pode reconhecer as ameaças e os riscos associados aos ativos.
Com essa visão, as análises de vulnerabilidade focadas permitem selecionar as medidas de mitigação do impacto de um potencial ataque.
As Joias da Coroa
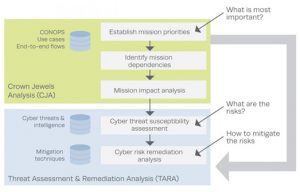
Identificado o escopo prioritário, na forma de uma lista com as Joias da Coroa, é possível estabelecer um programa de segurança cibernética.
O programa oferece como resultado um processo de gerenciamento de riscos comum e repetitivo que faz parte da construção de sistemas seguros e resilientes.
De nada adianta a empresa investir em sofisticados sistemas de Advanced Cyber Threat (ACT), se os objetivos e o escopo não estiverem claros e amplamente divulgados.
Como é proibitivo, devido a tempo e custo, projetar um sistema para combater todos os ataques concebíveis, utiliza-se o conceito de Joias da Coroa para identificar os ativos cibernéticos mais importantes para a missão de uma organização.
Dessa forma, as equipes de infraestrutura e segurança digital podem se concentrar em garantir que os componentes críticos consigam suportar efetivamente um ataque.
As organizações menores dispõem geralmente de recursos limitados para identificar e proteger seus ativos cibernéticos de missão crítica, ou seja, contratar um grande projeto de Análise de Risco para toda a empresa não é uma opção viável.
Assim, para se ter uma visão aproximada o suficiente, que permita atuar, existem algumas técnicas.
Uma técnica recorre a “mapas de dependência”. Essa técnica combina a montagem de uma planilha com a lista dos Ativos inicial, revisada com base em entrevistas com as áreas técnicas e áreas de negócio.
Normalmente, a equipe técnica faz a primeira rodada para estabelecer os principais pontos, e a equipe de negócios realiza a segunda rodada.
O resultado permitirá aos responsáveis pela análise identificar os ativos mais importantes para o negócio, com validação da área técnica.
Feita a aceitação, por parte dos gestores desta lista inicial, é possível avaliar os principais riscos e vulnerabilidades. Tendo essa visão, fica mais fácil planejar os controles e gerenciar a implantação.
Melhores práticas e lições aprendidas
Não é nenhuma novidade que segurança 100% não é possível, então o objetivo primordial é tornar o trabalho do invasor mais “difícil” e mais arriscado.
Lembre-se dos atores coadjuvantes. Os ativos cibernéticos que executam funções de missão crítica não são as únicas joias em um sistema.
Devemos considerar quaisquer componentes do sistema que tenham acesso privilegiado para o status de joia. Precisamos entender a arquitetura do sistema e suas funções gerais para identificá-los, e a análise só estará completa se realizarmos essa etapa.
Um indicador digno de menção registra os incidentes de segurança, por exemplo, é relevante saber quantas vezes uma atividade programada não foi executada corretamente por alguma razão.
E finalmente, um programa de segurança não é uma fotografia, é um processo, que se alimenta dos indicadores para orientar a melhoria contínua.
Quer receber conteúdos e eventos em primeira mão? Cadastre-se na nossa newsletter: